REDION / Aplikacionet

Gjithçka, një klik larg.

Zbulo çdo platformë në website-in e saj. Hyrja në aplikacion gjendet aty.

Aplikacione8

Aplikacione private5

Prezantimet hapen për të gjithë. Vetëm hyrja në app kërkon rrjetin privat ose llogarinë përkatëse.

Website5

Zhvillim i avancuar · H001–H057 të përfunduara · M1–M5 të pranuara · shtresat e memories M6 H058–H066 të përfunduara · Aktualisht: H067 kontrolli i memories dhe pranimi i M62026

HUGO

Runtime personal local-first për AI dhe robotikë

Roli im

Arkitekturë produkti · Runtime AI · Gateway & autentikim · Integrim ofruesish · Kufij sigurie & autoriteti

hugo
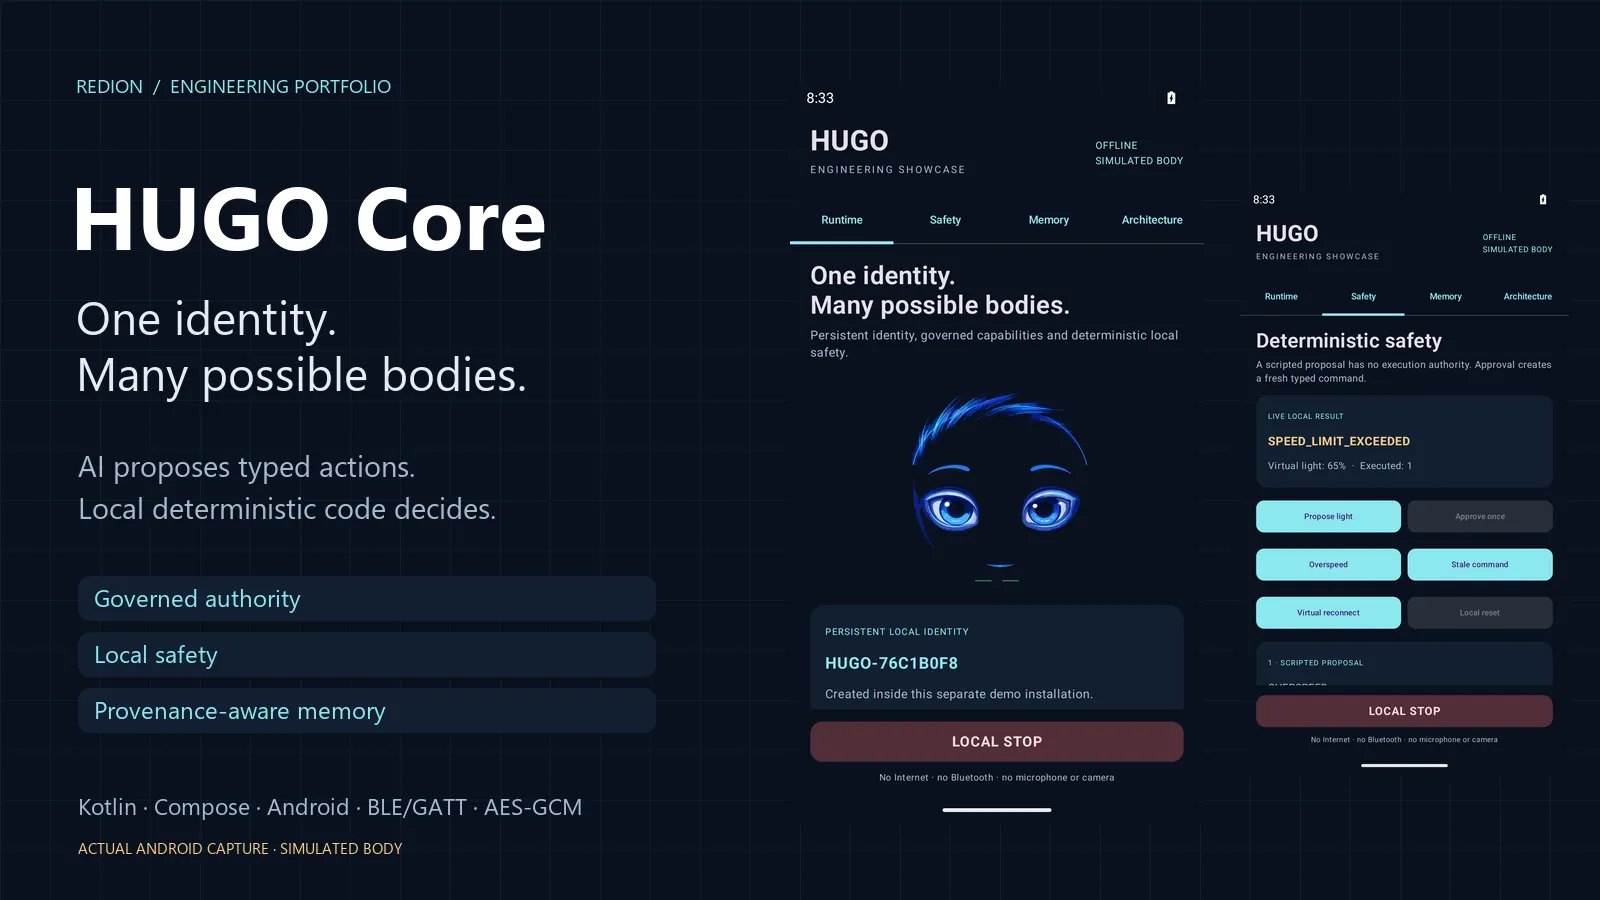
HUGO: HUGO në Android: kapje reale nga emulatori, trup i simuluar
Video5 Screenshots

01

Përmbledhje

HUGO është një runtime personal local-first dhe portativ. Ai zotëron një identitet të vazhdueshëm, një marrëdhënie me përdoruesin, një sistem memorie të qeverisur dhe — me kalimin e kohës — disa ofrues të autorizuar aftësish.

Ideja kryesore arkitekturore është një inteligjencë e vazhdueshme me shumë trupa: trupi aktiv është kontekst, jo identitet. Ndryshimi i telefonit, hostit, robotit apo shërbimit nuk e ndryshon kurrë identitetin e HUGO-së, dhe kalibrimi i trupit/pajisjes mbetet i veçantë për ofruesin. LOOI është Reference Body Adapter #1 — një trup për HUGO-në, jo identiteti i saj.

Zhvillimi është i drejtuar nga milestones me prova. H001–H057 janë të përfunduara, kontrata H058 e Memory Envelope është e përfunduar dhe milestones M1–M5 janë të pranuara, përfshirë pranimin në pajisje reale Samsung. Punët aktuale janë M6, memorie afatgjatë: H058–H066 janë të përfunduara — Common Memory Envelope, një repozitor lokal i enkriptuar, memoria working, episodic, semantic, device/body dhe strategy, validimi dhe pajtimi, tërheqja e kufizuar dhe përmbledhjet me proveniencë — si shtresa të pastra, ende të palidhura me runtime-in. Sipërfaqja e kontrollit të memories dhe pranimi i M6 (H067) janë kufiri tjetër.
▶

Prezantimi i produktit

02

Pamje reale të produktit

Pamje nga produkti real, pa mockup ose imazhe stock.

HUGO në Android: kapje reale nga emulatori, trup i simuluar
Propozimi në pritje nuk ka autoritet ekzekutimi
Konfirmim i qartë, një herë
Shpejtësia e tepërt refuzohet nga kodi determinist
Vetëvalidimi i modelit refuzohet

03

Arkitektura

HUGO Core

Identitet i vazhdueshëm · marrëdhënie me përdoruesin · politikë lokale deterministe

Runtime bisedash

Streaming · Barge-in · Model policy · Buxhete · Circuit breaker

Gateway & ofrues aftësish

Autentikim · BodyAdapter · DeviceAdapter · ServiceConnector

Trupa & mjedise

Trupi referues LOOI · pajisje, shërbime dhe mjedise të autorizuara

04

Gjendja e projektit

E ndërtuar

  • Identity/core i vazhdueshëm dhe arkitektura e ofruesve të aftësive
  • Kufij deterministë të sigurisë dhe autoritetit për kontroll fizik
  • Gateway/autentikim dhe trajtim konteksti
  • Runtime bisedash me streaming dhe barge-in
  • Model policy, buxhete dhe sjellje circuit-breaker
  • H001–H057 të përfunduara; milestones M1–M5 të pranuara mbi një zinxhir prove të kyçur
  • Pranim në pajisje reale Samsung (trupi referues LOOI)
  • H058 Common Memory Envelope: kontratë domain-i për memorie neutrale ndaj ofruesve
  • H059–H066: repozitor lokal i enkriptuar i memories (AES-256-GCM, Android Keystore), memoria working, episodic, semantic, device/body dhe strategy, validim dhe pajtim pa mbishkrim të heshtur, tërheqje e kufizuar dhe përmbledhje me proveniencë që ndjekin fshirjen — 1141 teste JVM kalojnë

Në zhvillim aktiv

  • M6 memorie afatgjatë: H067 — sipërfaqe kontrolli e memories (inspektim, konfirmim, korrigjim, fshirje, eksport) dhe pranimi i M6
  • Shtresat e memories H058–H066 janë të pastra dhe ende të palidhura me runtime-in

E planifikuar

  • Orkestrim multi-provider nëpër trupa dhe shërbime (M7)
  • Developer mode dhe zgjerim i kontrolluar i adapterëve (M8)
  • Pranim produkti portativ nëpër hosta dhe ofrues (M9)

05

Vendime inxhinierike

Pse trupi aktiv nuk është identiteti?

HUGO është një inteligjencë e vazhdueshme me një identitet dhe një marrëdhënie me përdoruesin. Telefonat, hostat, robotët dhe shërbimet janë kontekst: zëvendësimi i tyre nuk duhet të ndryshojë identitetin apo memorien që i përket asaj. Kalibrimi i trupit dhe pajisjes mbetet te ofruesi, jo te identiteti i HUGO-së.

Pse ofruesit e panjohur dështojnë të mbyllur?

Zbulimi nuk jep autorizim. Ofruesit e panjohur dështojnë të mbyllur për kontroll, dhe një politikë lokale deterministe mbetet autoritative për sigurinë fizike — asnjë model, shërbim cloud apo trup nuk mund ta anashkalojë.

Pse local-first me AI cloud opsionale?

Të dhënat e përdoruesit mbeten local-first dhe portative. AI cloud është një ofrues opsional aftësish për detyra të përzgjedhura — kurrë zotëri i identitetit apo memories.

Pse runtime-i nuk mund të deployojë kodin e vet?

Runtime-i nuk mund të modifikojë apo deployojë kodin e vet prodhues. Ndryshimet në HUGO mbeten një akt inxhinierik eksplicit, i kontrolluar nga njeriu, me portat e vet të pranimit.

06

Sfida të zgjidhura

  • 01Mbajtja e një identiteti të qëndrueshëm nëpër telefona, hosta dhe trupa
  • 02Zbatimi i kufijve deterministë të autoritetit për sigurinë fizike
  • 03Modelimi i memories si envelope që mban proveniencë, privatësi, besueshmëri, ruajtje, konflikte dhe scope
  • 04Sjellja e bisedës në kohë reale — streaming dhe barge-in — në pajisje reale

07

Teknologjitë

Runtime bërthamë

  • Runtime personal local-first
  • Identitet i vazhdueshëm & marrëdhënie me përdoruesin
  • Politikë lokale deterministe

Biseda

  • Runtime me streaming
  • Koordinim barge-in
  • Model policy & buxhete
  • Sjellje circuit-breaker

Ofrues

  • BodyAdapter — LOOI është Reference Adapter #1
  • DeviceAdapter
  • ServiceConnector

Memoria (M6)

  • Common Memory Envelope (H058) · repozitor lokal i enkriptuar (H059)
  • Memoria working · episodic · semantic · device/body · strategy (H060–H063)
  • Validim · tërheqje e kufizuar · përmbledhje me proveniencë (H064–H066)

08

Çfarë demonstron

HUGO demontron aftësinë time për të inxhinieruar një runtime personal AI si produkt të qeverisur: një identitet, një marrëdhënie me përdoruesin, ofrues të autorizuar aftësish dhe kufij deterministë sigurie — i verifikuar përmes një procesi milestones me prova të pranuara në hardware real.

Të duhet një sistem i ngjashëm?

Mund të projektoj dhe ndërtoj një zgjidhje të përshtatur për procesin, ekipin dhe objektivat e biznesit tënd.

Diskuto projektin ↗